カスタマーサービス装う迷惑メールの罠!本物との見分け方と緊急対処法
日々の生活に欠かせないオンライン通販やスマートフォンの通知欄に、突如として届く「アカウント停止の予告」や「不正利用の検知通知」。実在する企業を騙り、受信者の焦燥感を巧妙に煽る偽メッセージの被害が深刻化しています。日常的にネットサービスを使いこなしている層であっても、多忙な時間帯や配送待ちのタイミングに重なると、思わず確認のためにタップしてしまうケースが後を絶ちません。
2026年現在、攻撃側の手法はAIツールを悪用した自然な文面作成や、公式と見紛う精巧な偽ログイン画面の自動生成へと高度化しています。単なる「怪しいメール」の域を超え、本物との識別が極めて困難になった偽通知の正体を暴き、被害を未然に防ぐための確固たる防衛策を解明します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「アカウント停止」などの緊急通知は、人間の損失回避バイアスを突く偽メールが急増しており、公式がメール内リンクから直接決済情報を再入力させるケースは原則存在しない。
- 要点2:表示名(差出人名)はいくらでも偽装できるため、送信元アドレスの完全なドメイン照合と、公式アプリ・保存ブックマーク経由での確認が唯一の確実な判別ルートとなる。
- 要点3:万が一URLをクリックしたり個人情報を入力したりした場合は、数分以内のパスワード変更とカード利用停止、さらに専門機関への通報を行えば二次被害を最小限に抑えられる。
【なぜ騙されるのか】アカウント停止通知に潜む心理的罠と2026年最新詐欺手口
実在の有名サービスを騙るメッセージを受け取った際、頭では「怪しい」と疑いつつも指がリンクへ伸びてしまう背景には、人間の認知の隙を突く巧妙な心理誘導が組み込まれています。行動経済学が提唱する「損失回避バイアス」——人は利益を得る喜びよりも、現在持っている権利や資産を失う恐怖を約2倍強く感じる性質——が悪用されている現場が、まさにこの手のサイバー犯罪です。
攻撃者は「24時間以内に更新がなければ退会扱い」「即座に使用停止」といった極端なタイムリミットを設定します。これにより、受信者の論理的思考(熟慮プロセス)を麻痺させ、直感的な行動を強制するのです。特に2026年最新詐欺手口では、従来の粗雑な日本語翻訳で見られた不自然なフォントや文法の乱れが、大規模言語モデルの悪用によって完全に消失しました。公式の約款からそのまま抽出されたような隙のない敬語表現が、疑いの目を容易に曇らせています。
さらに手口の進化はメールにとどまりません。SMS(ショートメッセージ)を通じて「カスタマーセンター 03-XXXX-XXXX まで至急ご連絡ください」と電話番号を記載し、通話口でサポート窓口になりすました詐欺オペレーターが金銭を詐取する「ビッシング(音声フィッシング)」へと多重化しています。通信キャリアを騙るドコモお客様サポート迷惑メールでも、dアカウントのロック解除を偽装し、SMS認証コード(ワンタイムパスワード)をリアルタイムで横取りするリレーアタックが確認されており、手口の狡猾さは過去の常識を遥かに凌駕しています。

【実態検証】利用者の生の声と現場目線で見えたリアルな葛藤
ネットの相談掲示板やSNS上には、毎日のように届くカスタマーサポート騙りの通知に頭を抱えるユーザーの悲痛な叫びが溢れています。知恵袋などのQ&Aコミュニティを検証すると、被害一歩手前で踏みとどまりつつも、激しい心理的葛藤に追い込まれている実態が浮かび上がってきます。
「1日に2件以上も同じようなカスタマーサービスからの通知が届く。推測で適当に送っているのか、どこかから情報が漏れているのか不安でたまらない」「『カスタマーセンターよりお知らせ』という件名で届いたが、利用中のサービスかどうかも明記されておらず心当たりがない。だが、万が一本物の重要な警告だったら利用できなくなるのではないかと怖くて消せない」——これらは実際に投稿されている切実な相談の数々です。
サイバーセキュリティ専門機関が収集した迷惑メールの件名・差出人名リストの追跡データによると、詐欺グループはわずか数日の間に数十万通単位で同一パターンのメッセージを無差別にばら撒いています。送信元ドメインは使い捨ての無料サーバーや乗っ取られた中小企業の正規サーバーを経由しており、フィルターをすり抜けて受信トレイの第一画面に飛び込んできます。「心当たりがないけれど、もし本物だったら困る」という善良なユーザーの不安感こそが、犯罪組織にとって最大の侵入経路となっているのです。
【決定打】本物と偽物を一瞬で見分ける5つのチェックポイント
精巧に偽装されたメッセージであっても、インターネットの通信プロトコルや企業のセキュリティポリシーに照らし合わせれば、必ず決定的な矛盾が存在します。直感に頼らず客観的な事実で見極めるためのフィッシング詐欺見分け方を整理しました。
第1の関門は、送信元アドレス確認方法の徹底です。メールソフトに表示される「差出人名」は送信側が自由に英数字や日本語を設定できるため、「Amazonカスタマーサービス」や「Apple Support」と表示されていても何の意味も持ちません。必ず差出人名をタップまたはクリックして詳細を展開し、アットマーク(@)以降のドメインを検証してください。たとえば公式を装いながら末尾が「.top」「.xyz」「.cn」、あるいは無関係な文字列になっている場合は100%偽物です。
第2の基準は、本文内における個人宛名の有無です。正規のプラットフォームから届くアカウント停止メール本物の場合、文頭に登録者のフルネームやアカウントIDが正確に記載されています。「お客様」「Dear Customer」といった不特定多数向けの曖昧な呼びかけで緊急措置を通達してくるものは、リストに対する無差別送信の動かぬ証拠です。
第3に、本文内のリンク先URLのドメイン構造です。表示されている文字列が「https://www.apple.com」であっても、実際のリンク先(ハイパーリンクの遷移先)が別の不審なアドレスに設定されているケースが極めて一般的です。スマートフォンであればリンクを長押ししてプレビューを表示し、ドメインの左端部分(ホスト名)が正規の公式サイトと完全一致しているかを確認する習慣が防壁となります。
第4は、AppleサポートなりすましメールやAmazonカスタマーサービス迷惑メールで頻発する「サブスクリプションの高額請求」パターンです。見覚えのない8万円〜10万円台のアプリ購入や注文完了通知を送り、「心当たりがない場合はこちらからキャンセル」と偽の解約フォームへ誘導する手口ですが、正規サービスでは注文履歴ページへ直リンクを貼ることはあっても、メール本文だけでクレジットカード情報の再登録を迫る運用は行われません。
第5は、セキュリティ警告の内容です。不正アクセス通知偽物は、ログイン元のIPアドレスや端末名を並べ立てて危機感を煽りますが、正規の警告通知であれば「パスワード再設定」を求める場合でも、メール内のボタンではなく「公式アプリまたは公式サイトの設定画面から変更してください」と案内するのが近年のセキュリティ標準となっています。
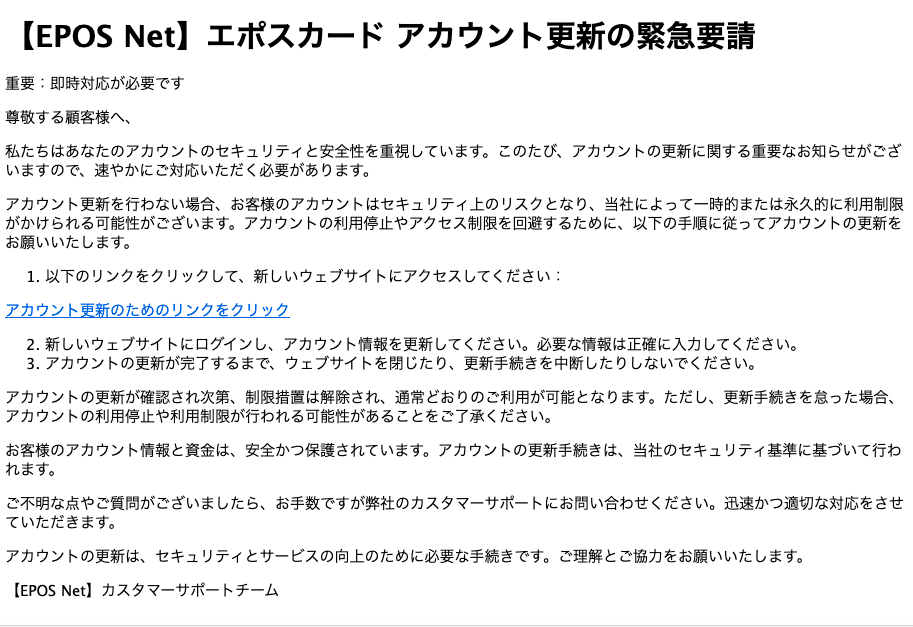
【徹底比較】本物と偽物カスタマーサービスの決定的な違い
日常的に届く通知が安全なものか詐欺トラップか、その差異を客観的な指標で比較検証しました。以下の表は、主要プラットフォームの公式運用指針およびセキュリティ各社の実態調査データをもとに、編集部がリスク評価を体系化したものです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元アドレスのドメイン構造 | SPF/DKIM認証成功、完全一致する独自ドメイン(例: amazon.co.jp) | 使い捨てドメイン、ランダム文字列、無料メールサービスの悪用 | 表示名ではなくエンベロープFromを含む実ヘッダーの確認が必須。認証失敗は即刻破棄すべき危険信号。 |
| 受取人宛名と登録情報の明記 | ユーザー登録名(漢字・カナ氏名)または会員番号を冒頭に記載 | 「お客様」「メールアドレス」「Dear Customer」等の一般名詞 | 個人情報漏洩名簿を使わない無差別送信では氏名紐付けができないため、偽装を見破る強力な判断材料。 |
| 緊急性の煽り文句と猶予期間 | 段階的な通知(1週間〜30日程度の猶予)、利用停止理由の規約提示 | 「24時間以内」「今すぐ」「12時間で削除」等の過度なタイムリミット | 受信者の認知リソースを奪い、冷静な第三者への相談を阻害するための古典的かつ強力な心理誘導。 |
| 決済情報の入力要求形式 | 公式アプリ内の「アカウント管理」からユーザー自身で更新を促す | メール内リンクから直接クレジットカード番号や暗証番号、CVVを要求 | 公式がメール直結の入力フォームでセキュリティコード全桁を再要求することはあり得ない。完全な詐欺。 |
一般に知られていない盲点とネットの誤解
ネット社会には、善意から広まったもののセキュリティ上は危険な「思い込み」が数多く存在します。安全神話に頼った誤った行動は、かえって被害を拡大させる引き金になりかねません。
代表的な誤解が、「URLをクリックしただけなら、情報を入力しなければ実害はない」という認識です。現代の攻撃インフラでは、リンクを踏んだ瞬間にブラウザのメタデータ(IPアドレス、使用OS、利用回線、画面解像度)が詐欺サーバーへ送信されます。これにより「このアドレスの持ち主は不審メールを開封しリンクを押すアクティブな標的である」と識別され、標的型攻撃や高頻度の迷惑メールリストへと格上げされてしまいます。URLクリックしてしまった対処を速やかに講じなければ、次なる攻撃の波に晒されるリスクは格段に高まります。
また、「公式企業のロゴやブランドカラーが綺麗に表示されているから本物」という視覚的信用も極めて危険な盲点です。Web技術において、企業の公式サイトからロゴ画像のURLをそのまま引用して偽メール内に読み込ませる(直リンクする)ことは技術的に容易であり、外見の美しさは安全性の証明になりません。
さらに、「個人が迷惑メールを通報したところで何も変わらない」という諦めも改める必要があります。公的機関である日本データ通信協会の迷惑メール相談センター通報窓口や、各キャリアの迷惑メール報告機能へ情報を提供することは、通信事業者によるブラックリスト更新や送信元IPの遮断、さらには特定電子メール法に基づく総務省・消費者庁の行政処分へと直結しています。受信者の積極的な通報こそが、詐欺インフラの活動コストを跳ね上げる最大の対抗策です。

もしも騙されたら?被害を食い止める緊急初動マニュアル
どれほど警戒していても、慌ただしい日常の中で誤って偽サイトを開き、情報を送信してしまうアクシデントは起こり得ます。重要なのはパニックに陥ることではなく、被害を最小限に食い止める「タイムクリティカルな初動対応」です。
誤って偽リンクを開いてしまった段階であれば、即座にブラウザのタブを閉じ、閲覧履歴とキャッシュ(Cookie)を消去してください。さらに端末のセキュリティアプリを用いてマルウェアスキャンを実施し、バックグラウンドでの不正プロファイルインストールやダウンロードが行われていないか確認します。
万が一、IDやパスワードを送信してしまった場合の個人情報入力対処法は、時間との勝負です。詐欺グループの自動収集プログラムがアカウントへ不正ログインを試みる前に、正規の公式サイト(検索エンジンや公式アプリからアクセス)にログインし、パスワードを強固な文字列へと即時変更してください。同時に「すべての端末からサインアウト」を実行し、他要素認証(パスキーや認証アプリによるワンタイムコード)を再有効化します。同一のパスワードを他の金融機関やショッピングサイトで使い回している場合は、そちらの変更も必須作業となります。
クレジットカード情報やセキュリティコードを入力してしまった際は、迷わずカード裏面に記載された緊急デスクへ電話をかけ、クレジットカード不正利用対策としてカードの即時利用停止と再発行手続きを依頼してください。主要なカード会社では不正利用に対する補償制度が整備されていますが、被害発生から60日以内の届け出が原則義務付けられており、警察への被害届(受理番号の取得)が補償適用の必須条件となるケースが一般的です。速やかに警察庁のサイバー犯罪相談窓口や消費者ホットライン(局番なしの188)へ連絡を入れ、記録を残すことが自己防衛につながります。
【プロの結論】情報過多社会を生き抜く「防犯の境界線」
詐欺グループが狙っているのは、受信者の知識の欠如ではなく「注意力の瞬間的な枯渇」です。人間はストレス下やマルチタスク状態において、直感的な判断を下す「システム1」思考に頼りがちになります。カスタマーサービスを騙る詐欺は、まさにこの心理的隙間に楔を打ち込んできます。
被害に遭いやすい人と遭わない人を分ける境界線は、ITスキルの高低ではなく「行動プロトコルの固定化」にあります。どれほど切迫した文面の通知が届いたとしても、「メール内のボタンは絶対に押さない」「確認は必ず手元の公式アプリかブラウザの正規ブックマークから行う」という単一の防衛行動を無意識レベルで徹底できるかどうかが、デジタル資産を守り抜く唯一の分水嶺です。
【カスタマー サービス 迷惑 メール】に関するよくある質問(FAQ)
Q1:心当たりのない「カスタマーセンター」からSMSで電話を要求された場合、折り返しても平気ですか?
A1:絶対に電話をかけてはいけません。記載された電話番号に発信すると、巧妙な話術を訓練された詐欺グループのオペレーターに繋がり、有料サイトの未納料金名目で電子マネーの購入や現金の振り込みを強要される危険性があります。心当たりがない場合は即座にメッセージを削除し、着信拒否設定を行ってください。
Q2:迷惑メール内の「配信停止はこちら」というリンクを押して配信を止められますか?
A2:絶対に押してはいけません。詐欺や悪質な迷惑メールに設置された「配信停止」ボタンは、受信拒否のためのものではなく「このメールアドレスは確実に読まれている」という生存確認(アクティブチェック)に悪用されます。クリックすることで、かえって迷惑メールの配信量が激増する原因になります。
Q3:公式アプリの「お知らせ」とメール通知の内容が一致しないのはなぜですか?
A3:メールが偽物である動かぬ証拠です。大手プラットフォーム(Amazon、Apple、通信キャリア等)において、アカウント停止や支払いトラブルといった重大な事態が発生している場合、公式アプリ内のマイページや重要なお知らせ欄に必ず同様の警告が同期して表示されます。アプリ側に何の通知も届いていなければ、メールの内容は完全な捏造であると断定できます。
まとめ:デジタル防犯の常識をアップデートして資産とプライバシーを守る
実在のカスタマーサービスを装う迷惑メールは、生成AIの台頭によって文面の不自然さが消え去り、かつてない精度で私たちの日常に侵入しています。しかし、相手がどれほど高度な手口を用いて心理的動揺を誘おうとも、「送信元ドメインの実態確認」「メール内のリンクを遮断し公式アプリから確認する」という基本原則を徹底すれば、詐欺の罠に嵌まることはありません。
受信トレイに届く警告に即座に反応するのではなく、一呼吸置いて客観的な事実を精査する習慣こそが最大の盾となります。不審な通知に直面した際は本記事の検証手順を思い出し、冷静に対処してご自身の資産と大切な個人情報を守り抜いてください。 (出典: カスタマー サービス 迷惑 メール(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
